
Version française
Publié par : Soyez Cloud
Date : 2026-10-30
Mise à jour : 2026-11-02 (détection)
Découverte : 2026-09-24 (UTC), lors d’un audit de sécurité d’un site WordPress que nous gérons
Analyse : statique seulement, à partir d’une copie en quarantaine. Le code n’a jamais été exécuté.
Statut : nettoyé sur le site touché. Les indicateurs sont partagés ci-dessous pour les autres défenseurs.
Résumé
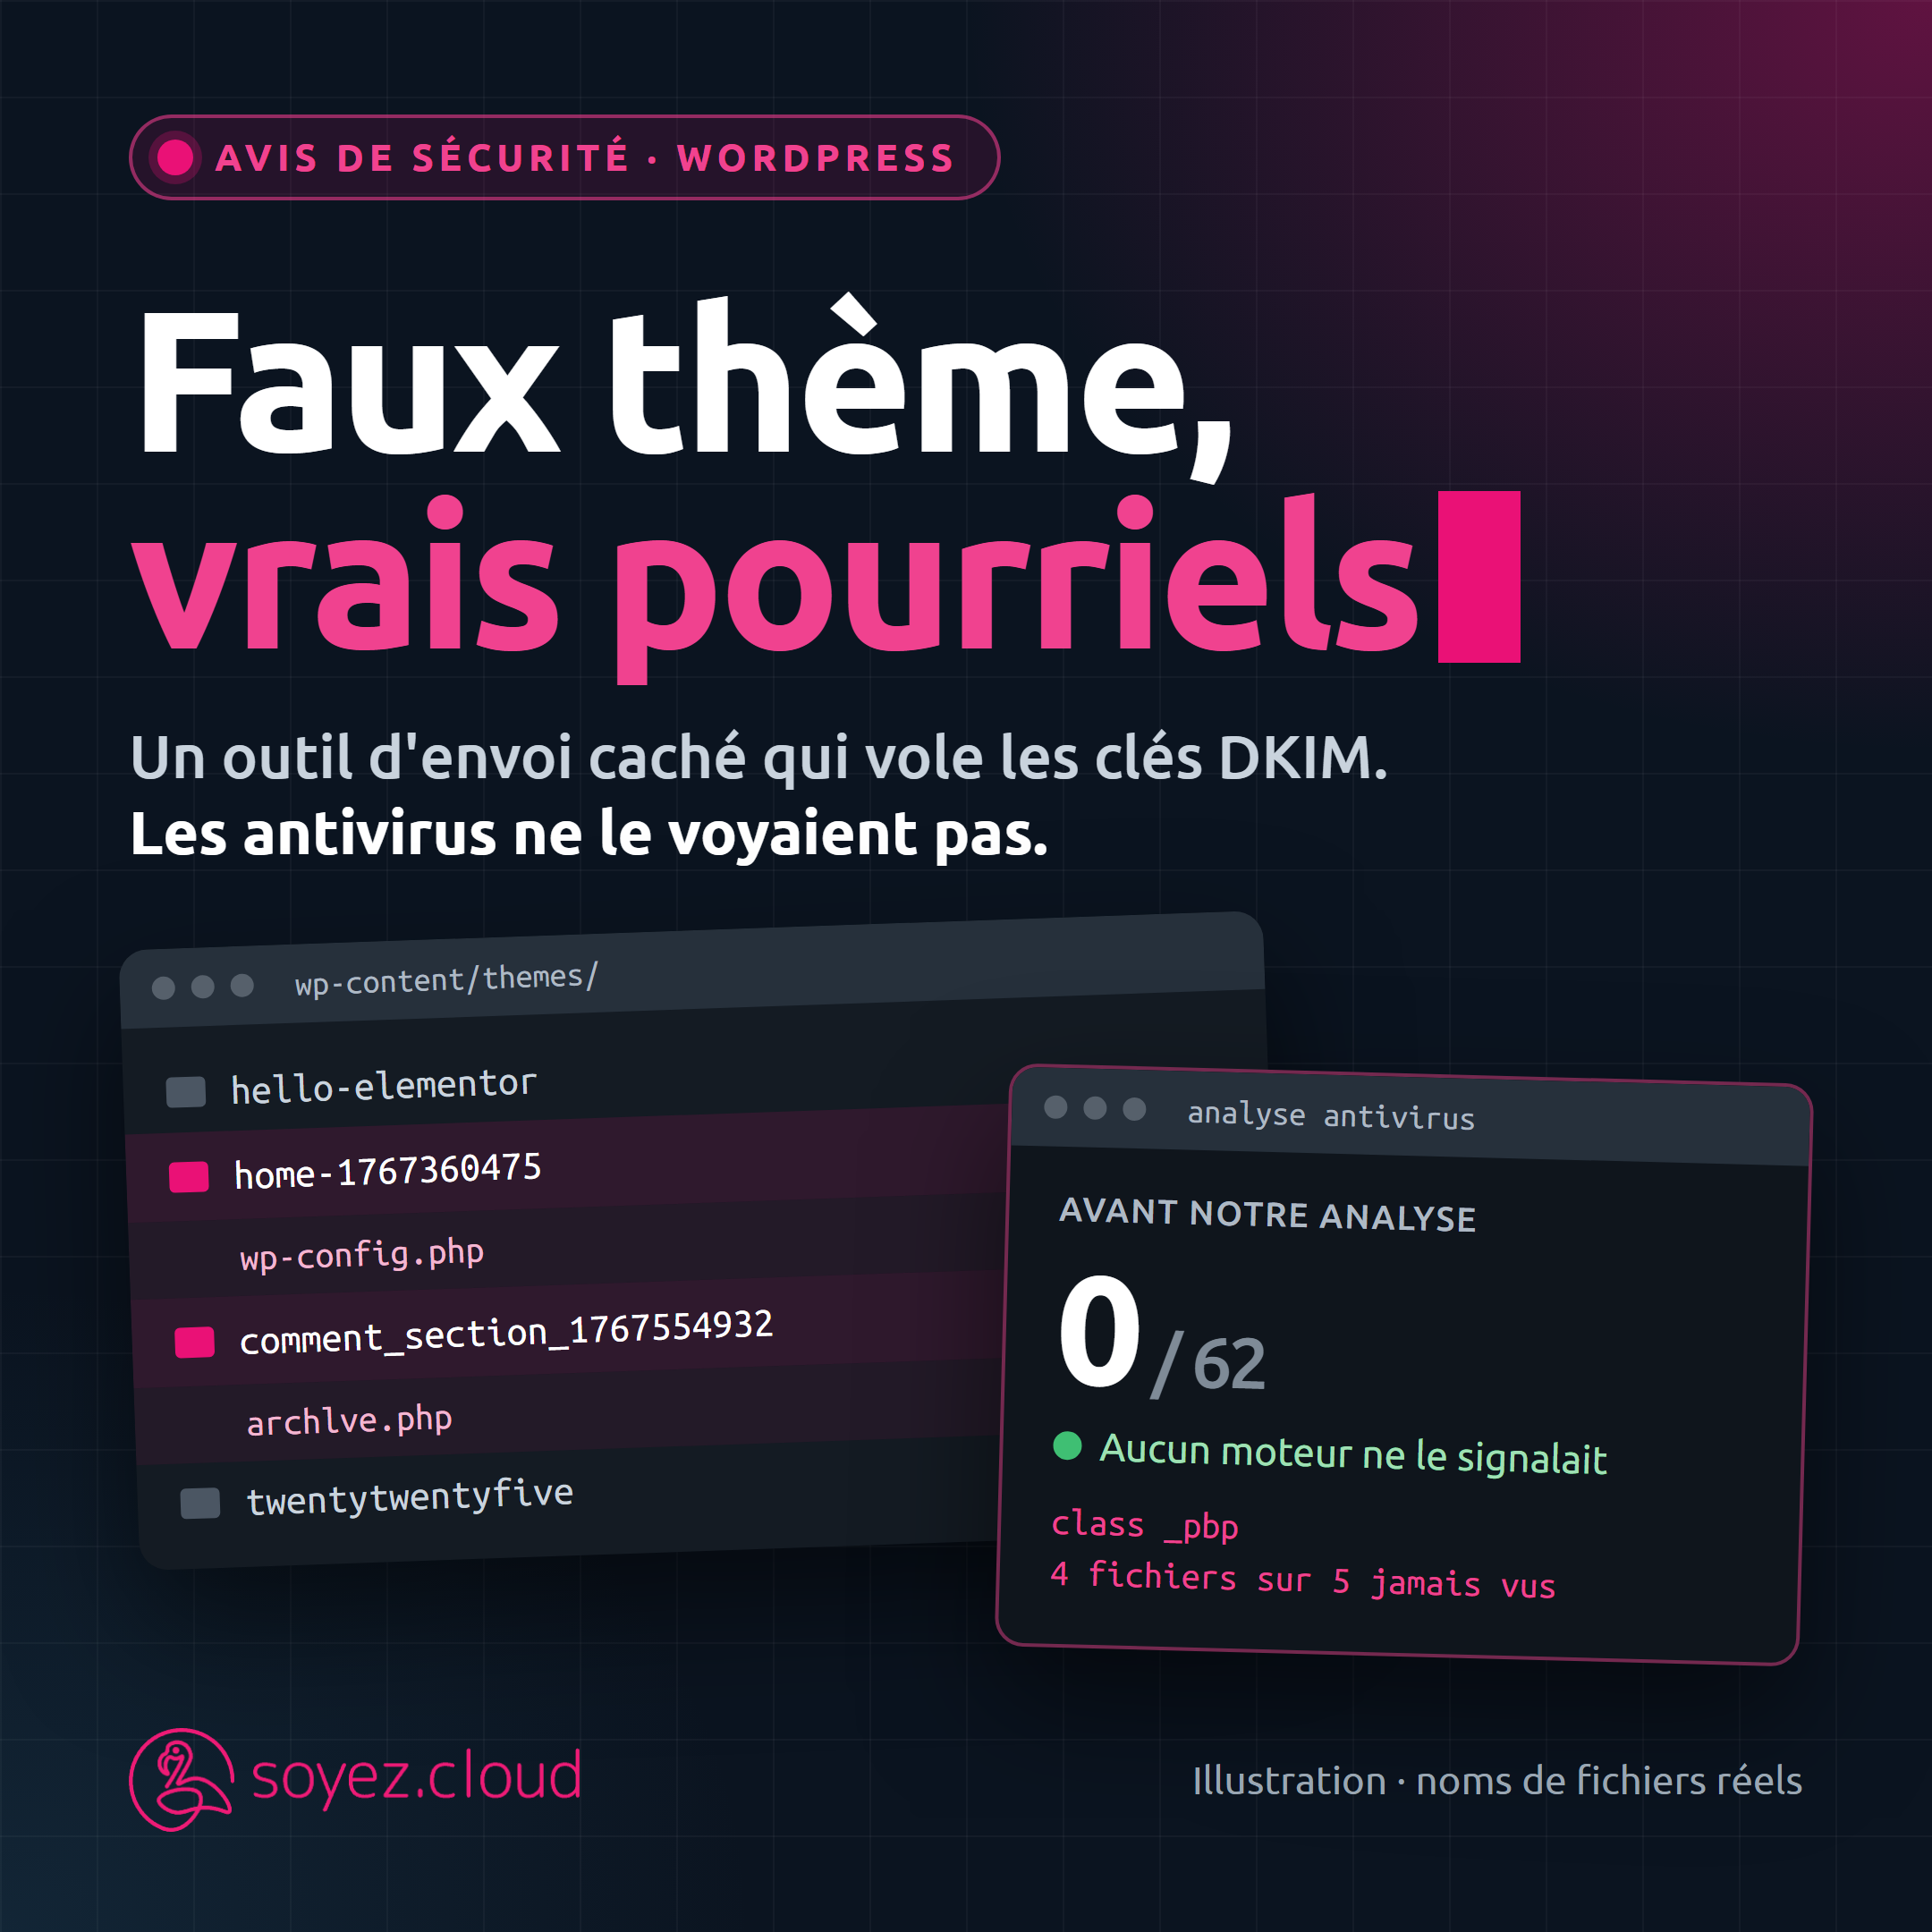
Lors d’un audit de sécurité de routine d’un site WordPress client que nous gérons, nous avons trouvé deux thèmes inactifs qui n’étaient pas des thèmes. Chaque dossier était une copie du thème légitime « Retrospect » (Automattic, version 1.1.1), à laquelle on avait ajouté des fichiers PHP obfusqués.
L’analyse statique révèle un outil d’envoi massif de courriels et d’hameçonnage piloté à distance. En plus d’envoyer des courriels, il cherche les clés privées DKIM présentes sur le serveur : une clé volée permet à l’attaquant de signer des courriels au nom du domaine de la victime. Il héberge aussi des outils d’hameçonnage : un redirecteur et une fausse page de désabonnement d’infolettre qui récolte des adresses.
Les outils d’envoi de pourriels en PHP forment une catégorie connue de logiciels malveillants, mais cette variante semble non documentée jusqu’ici : quatre de ses cinq fichiers n’avaient jamais été vus par VirusTotal avant notre soumission du 2026-10-30, le cinquième obtenait 0/62, et nous n’avons trouvé aucun rapport public sur ses indicateurs. Nous avons transmis les échantillons à VirusTotal et à Wordfence. Le 2026-11-02, Wordfence a confirmé que tous les échantillons sont détectés.
Fichiers touchés
Cinq fichiers, dans deux faux dossiers de thème sous wp-content/themes/ :
| Fichier | Dossier | Taille | VirusTotal |
|---|---|---|---|
wp-config.php |
home-1767360475/ |
99 129 o | 4/60 |
page.template.1767360475.php |
home-1767360475/parts/ |
99 145 o | 2/61 |
archlve.php |
comment_section_1767554932/ |
99 129 o | 2/61 |
home.1767554934.php |
comment_section_1767554932/styles/block/ |
99 145 o | 2/61 |
infodata_obfuscated_7_xor.php |
les deux dossiers (identique) | 97 473 o | 0/61 |
Empreintes SHA-256, au format sha256sum :
dfc35f1a8d8a63034e526623e8b15c6524e90719e2493bbcd7f9db223ff2dc22  home-1767360475/wp-config.php
a49c512020e9d0c3fd2781863cef28847b8146795b0aabee55d3c817610f4edf  home-1767360475/parts/page.template.1767360475.php
30e4ff329073607082e4a48b8026efb4ad451ba73e76ca6c7e7ab7e9c5ec329e  comment_section_1767554932/archlve.php
0440a5b93942b2a9a1bf1534524d338c36fb16b31b5eb1b98ef27bf250c0cb76  comment_section_1767554932/styles/block/home.1767554934.php
bf3cd6627b4e659f1c4f51712d54c0d0a2c78a792bf9a65903e529bc50fd5683  */infodata_obfuscated_7_xor.php
Détection (VirusTotal, vérifié le 2026-10-30) : les quatre fichiers class _pbp étaient totalement inconnus de VirusTotal avant notre soumission du 2026-10-30. Après analyse, chacun était détecté par 2 moteurs sur 61, avec des étiquettes génériques seulement : ESET-NOD32 PHP/Agent.ZW, Rising Trojan.Agent/PHP, étiquette populaire trojan.topis. Une réanalyse de wp-config.php le même jour donne 3/61 : Microsoft le détecte maintenant sous Trojan:Script/Wacatac.C!ml. Le fichier infodata_obfuscated_7_xor.php était déjà connu : quelqu’un d’autre l’avait soumis des mois plus tôt sous le nom wp-content_themes_bottom_1778855862_infodata_obfuscated_7_xor.php (un autre site, même gabarit de dossier <mot>-<horodatage>). Il obtenait 0/62, et toujours 0/61 après réanalyse le 2026-10-30.
Relevé du 2026-11-02 (tableau ci-dessus) : wp-config.php est à 4/60, AliCloud s’ajoute sous Trojan:Php/Agent.ZI. Les trois autres fichiers class _pbp restent à 2/61, et infodata_obfuscated_7_xor.php à 0/61.
Le même fichier infodata_obfuscated_7_xor.php apparaît aussi dans l’archive complète d’un autre site, soumise à VirusTotal par un tiers des mois plus tôt, ce qui laisse croire à une campagne plus large.
Comme les antivirus ratent cet outil, il faut chercher les indicateurs ci-dessous plutôt que se fier à un scan.
Chaque dossier contient plusieurs copies du même outil, sous deux styles d’obfuscation différents. Retirer le seul fichier signalé par un scanner peut laisser une autre copie en place : supprime le dossier au complet.
Chronologie : les noms de dossiers contiennent des horodatages Unix (2026-01-02 13:27:55 UTC et 2026-01-04 19:28:52 UTC) qui correspondent à 15 secondes près à la date de modification des fichiers. Des noms générés, deux dépôts à deux jours d’intervalle : un déploiement automatisé, pas une personne qui installe un thème piraté.
Indicateurs de compromission
Fichiers et dossiers :
- Dossiers de thème nommés
<mot>-<10 chiffres>ou<mot>_<10 chiffres>(un horodatage Unix) - Un
wp-config.phpn’importe où souswp-content/themes/ archlve.php(un L minuscule à la place du i)infodata_obfuscated_7_xor.php- Des fichiers PHP nommés
*.<10 chiffres>.phpdans un thème logsubsc.logouimage64_file.pngdans un dossier web- Un en-tête de thème qui se dit Retrospect d’Automattic dans un dossier qui ne s’appelle pas
retrospect
Chaînes de caractères :
class _pbp- Marqueurs HTML
<!--VU4ISp98-->et<!--03QWrta5--> [shelldomain:]
Comportement :
- Connexions SMTP sortantes (ports 25, 465, 587) depuis l’utilisateur PHP ou du serveur web
- L’IP du serveur qui apparaît sur des listes noires de pourriels (Spamhaus, Barracuda, SpamCop) sans activité courriel connue
- Des courriels signés DKIM au nom de ton domaine que ta plateforme courriel n’a pas envoyés
Aucune adresse de commande et de contrôle n’est codée en dur : l’outil est piloté par les requêtes qu’on lui envoie. Dans les journaux web, il faut donc chercher les requêtes vers les noms de fichiers ci-dessus, pas un domaine fixe.
Comment vérifier tes sites
À partir de la racine WordPress, en lecture seule :
find wp-content/themes -maxdepth 1 -type d -regextype posix-extended -regex '.*[-_][0-9]{10}$'
find wp-content -type f \( -name 'archlve.php' -o -name 'infodata_obfuscated*' -o -name 'logsubsc.log' -o -path '*/themes/*/wp-config.php' \)
grep -rlE 'class _pbp|VU4ISp98|03QWrta5|\[shelldomain:\]' wp-content
Archive tout résultat (avec permissions et empreintes) avant de le supprimer, pour conserver la preuve.
À noter : wp core verify-checksums et wp plugin verify-checksums ne couvrent pas les thèmes. Une vérification de sommes de contrôle propre ne dit rien sur cette infection.
Astuce forensique : ctime contre mtime
Les fichiers portaient une date de modification (mtime) de janvier 2026, mais une date de changement (ctime) égale au jour où le site a été déplacé vers son serveur actuel. Une copie conserve le mtime mais crée un nouveau ctime : l’infection est donc arrivée avec le site depuis son ancien hébergeur, des mois plus tôt. Certains logiciels malveillants remettent le mtime à une date ancienne pour se cacher ; le ctime, lui, ne se recule pas sans être root. Sur tout site hérité ou migré, compare les deux.
Après le déménagement, les journaux web ne montraient aucune requête vers les fichiers malveillants.
Recommandations
- Bloquer le SMTP sortant des serveurs web (ports 25, 465, 587) sauf si un site en a vraiment besoin, et envoyer les courriels des sites par un fournisseur authentifié. L’outil perd ainsi sa raison d’être.
- Garder les clés privées DKIM hors des serveurs web. Si un serveur compromis en contenait une, la remplacer et publier le nouveau sélecteur.
- Renouveler les sels WordPress et tous les mots de passe administrateur d’un site touché.
- Chercher les droits administrateur orphelins : des lignes
wp_usermetaqui donnent le rôleadministratorà un ID d’utilisateur qui n’existe plus danswp_users. Nous en avons trouvé sur le même site.
Limites
- Le point d’entrée initial est inconnu : l’ancien serveur et ses journaux n’existent plus. Installer un thème exige un compte administrateur ou une faille d’extension permettant d’écrire des fichiers.
- Notre recherche couvre cet outil seulement. Un résultat propre n’exclut pas d’autres logiciels malveillants.
- Nous n’avons pas déterminé si l’outil a été utilisé depuis ce site.
À propos de cette recherche
Décoder un logiciel malveillant obfusqué était un travail de spécialiste. Sans l’IA, un fournisseur de services gérés comme le nôtre aurait sans doute nettoyé ce site et passé à autre chose, sans jamais savoir ce que faisaient ces fichiers.
Cette analyse a été faite avec l’aide de Claude, le modèle d’IA d’Anthropic, qui s’est chargé du décodage statique, de l’extraction des indicateurs et d’une bonne partie de la rédaction. Notre rôle : comprendre ce qu’il trouvait, le questionner, décider de ce qui était sûr à faire sur un serveur de production, et mener le dossier de l’audit jusqu’à la divulgation. Le code malveillant n’a jamais été exécuté.
La sécurité est une passion devenue notre travail quotidien, avec un seul but : protéger nos clients. Cette découverte vient d’un audit de routine, pas d’un projet de recherche, et c’est justement pour ça que nous en faisons.
Soyez Cloud est un fournisseur de services TI gérés et de cybersécurité pour les petites et moyennes entreprises. Si tu trouves ces indicateurs sur un site que tu gères, nous serons heureux de comparer nos notes.
English version
Published by: Soyez Cloud
Date: 2026-10-30
Updated: 2026-11-02 (detection)
Discovered: 2026-09-24 (UTC), during a security audit of a managed WordPress site
Analysis: static only, from a quarantined copy. The code was never executed.
Status: Cleaned on the affected site. Indicators shared below for other defenders.
Summary
During a routine security audit of a client WordPress site that we manage, we found two inactive themes that were not themes at all. Each folder was a copy of the legitimate « Retrospect » theme (Automattic, version 1.1.1) with obfuscated PHP files added.
Static analysis shows a remote-controlled bulk mail and phishing tool. Beyond sending mail, it looks for DKIM private keys on the server: a stolen key lets an attacker sign mail as the victim’s domain. It also hosts phishing helpers (a redirector and a fake newsletter « unsubscribe » page that collects addresses).
PHP spam mailers are a known class of malware, but this variant appears to be previously undocumented: four of its five files had never been seen by VirusTotal before we submitted them on 2026-10-30, the fifth scored 0/62, and we found no public report of its indicators. We have shared the samples with VirusTotal and Wordfence. On 2026-11-02, Wordfence confirmed that all the samples are detected.
Affected files
Five files, in two fake theme folders under wp-content/themes/:
| File | Folder | Size | VirusTotal |
|---|---|---|---|
wp-config.php |
home-1767360475/ |
99,129 B | 4/60 |
page.template.1767360475.php |
home-1767360475/parts/ |
99,145 B | 2/61 |
archlve.php |
comment_section_1767554932/ |
99,129 B | 2/61 |
home.1767554934.php |
comment_section_1767554932/styles/block/ |
99,145 B | 2/61 |
infodata_obfuscated_7_xor.php |
both folders (identical) | 97,473 B | 0/61 |
SHA-256 hashes, in sha256sum format:
dfc35f1a8d8a63034e526623e8b15c6524e90719e2493bbcd7f9db223ff2dc22  home-1767360475/wp-config.php
a49c512020e9d0c3fd2781863cef28847b8146795b0aabee55d3c817610f4edf  home-1767360475/parts/page.template.1767360475.php
30e4ff329073607082e4a48b8026efb4ad451ba73e76ca6c7e7ab7e9c5ec329e  comment_section_1767554932/archlve.php
0440a5b93942b2a9a1bf1534524d338c36fb16b31b5eb1b98ef27bf250c0cb76  comment_section_1767554932/styles/block/home.1767554934.php
bf3cd6627b4e659f1c4f51712d54c0d0a2c78a792bf9a65903e529bc50fd5683  */infodata_obfuscated_7_xor.php
Detection status (VirusTotal, checked 2026-10-30): the four class _pbp files were not known to VirusTotal at all before we submitted them on 2026-10-30. After analysis, each was flagged by 2 of 61 engines, with only generic labels: ESET-NOD32 PHP/Agent.ZW, Rising Trojan.Agent/PHP, popular label trojan.topis. A same-day reanalysis of wp-config.php gives 3/61: Microsoft now flags it as Trojan:Script/Wacatac.C!ml. The infodata_obfuscated_7_xor.php hash was already known: someone else had submitted it months earlier under the name wp-content_themes_bottom_1778855862_infodata_obfuscated_7_xor.php (another site, same <word>-<timestamp> folder pattern). It scored 0/62, and still 0/61 after a reanalysis on 2026-10-30.
Checked 2026-11-02 (table above): wp-config.php is at 4/60, with AliCloud adding Trojan:Php/Agent.ZI. The other three class _pbp files remain at 2/61, and infodata_obfuscated_7_xor.php at 0/61.
The same infodata_obfuscated_7_xor.php file also appears in a full-site archive uploaded to VirusTotal by another party months earlier, which suggests a broader campaign.
Antivirus engines missing this tool is the reason to hunt by the indicators below rather than rely on a scan.
Each folder carries several copies of the same tool under two different obfuscation styles. Removing the file that one scanner flags can leave another copy in place: remove the whole folder.
Timeline: the folder names embed Unix timestamps (2026-01-02 13:27:55 UTC and 2026-01-04 19:28:52 UTC) that match the file modification times within 15 seconds. Generated names, two drops two days apart: an automated deployment, not a person installing a pirated theme.
Indicators of compromise
Files and folders:
- Theme folders named
<word>-<10 digits>or<word>_<10 digits>(a Unix timestamp) wp-config.phpanywhere underwp-content/themes/archlve.php(lowercase L instead of i)infodata_obfuscated_7_xor.php- PHP files named
*.<10 digits>.phpinside a theme logsubsc.logorimage64_file.pngappearing in a web directory- A theme header claiming Retrospect by Automattic in a folder not named
retrospect
Strings:
class _pbp- HTML markers
<!--VU4ISp98-->and<!--03QWrta5--> [shelldomain:]
Behaviour:
- Outbound SMTP connections (ports 25, 465, 587) from the PHP / web server user
- The server’s IP appearing on spam blocklists (Spamhaus, Barracuda, SpamCop) without any mail activity you recognise
- Unexpected DKIM-signed mail from your domain that your mail platform did not send
No command-and-control address is hardcoded: the tool is driven by requests sent to it. Hunting in web logs means looking for requests to the file names above, not for a fixed domain.
How to check your own sites
From the WordPress root, read-only:
find wp-content/themes -maxdepth 1 -type d -regextype posix-extended -regex '.*[-_][0-9]{10}$'
find wp-content -type f \( -name 'archlve.php' -o -name 'infodata_obfuscated*' -o -name 'logsubsc.log' -o -path '*/themes/*/wp-config.php' \)
grep -rlE 'class _pbp|VU4ISp98|03QWrta5|\[shelldomain:\]' wp-content
Archive any match (with permissions and hashes) before deleting it, so the evidence survives.
Note that wp core verify-checksums and wp plugin verify-checksums do not cover themes. A clean checksum run says nothing about this infection.
A forensic tip: ctime vs. mtime
The files carried a January 2026 modification time but a change time equal to the date the site was moved to its current server. A copy keeps mtime but sets a new ctime, so this showed the infection came with the site from its previous host, months earlier. Some malware resets mtime to hide; ctime cannot be set back without root. On any inherited or migrated site, compare both.
After the move, web logs showed no request to any of the malicious files.
Recommendations
- Block outbound SMTP from web servers (ports 25, 465, 587) unless a site genuinely needs it, and send site mail through an authenticated provider. This removes the tool’s main purpose.
- Keep DKIM private keys off web servers. If a compromised host held one, rotate it and publish the new selector.
- Rotate WordPress salts and every administrator password on an affected site.
- Look for orphaned administrator rights:
wp_usermetarows grantingadministratorto a user ID that no longer exists inwp_users. We found such leftovers on the same site.
Limits
- The initial entry point is unknown: the previous server and its logs no longer exist. Installing a theme requires an administrator account or a plugin flaw allowing file writes.
- Our search covers this tool only. A clean result does not rule out other malware.
- We did not determine whether the tool was ever used from this site.
About this research
Decoding obfuscated malware used to be work for specialists. Without AI, a managed services provider like ours would most likely have cleaned this site and moved on, without ever learning what the files did.
This analysis was done with the help of Claude, Anthropic’s AI model, which handled the static decoding, the indicator extraction and much of the write-up. Our part was to understand what it found, question it, decide what was safe to do on a production server, and lead the work from audit to disclosure. The malicious code was never executed.
Security is a passion we turned into our daily work, with one purpose: protecting our customers. This finding came out of a routine audit, not a research project, which is exactly why we run them.
Soyez Cloud is a managed IT and cybersecurity provider for small and medium-sized businesses. If you find these indicators on a site you manage, we are glad to compare notes.